
La messagerie électronique, la gestion des fichiers et les ressources humaines fonctionnent depuis longtemps via le cloud ; seul l'accès au réseau nécessitait jusqu'à présent souvent une gestion des utilisateurs distincte. Ce n’est désormais plus le cas : Nebula 20.10 connecte directement Microsoft Entra ID, Google Workspace et autres solutions au Wi-Fi, au VPN et au Captive Portal. À cela s’ajoutent les clés d’accès, un tableau de bord de roaming et le remplacement des appareils en un clic.
Le compte d’entreprise devient la clé d’accès au réseau
Au cœur de Nebula 20.10 se trouve le Nebula Identity Federation Service (NID FS). L’idée est la suivante : aujourd’hui, les entreprises gèrent les identités de leurs utilisateurs dans des annuaires cloud tels que Microsoft Entra ID, Google Workspace ou Okta. Pourquoi devraient-elles donc gérer des comptes distincts pour le Wi-Fi et le VPN ?
Le NID FS est un niveau de fédération au sein du Nebula Control Center (NCC) qui connecte précisément ces fournisseurs d’identité (IdP) via OpenID Connect. La configuration s’effectue une seule fois au niveau de l’organisation, plutôt que de manière fastidieuse site par site. Ensuite, la connexion via le compte d’entreprise est disponible pour trois services : les SSID Wi-Fi, le VPN SSL des pare-feu USG-FLEX-H et le portail captif sur le pare-feu.
Les scénarios mixtes sont également pris en charge : vos propres collaborateurs se connectent au VPN avec leur compte Entra ID, tandis que le prestataire de services externe utilise son compte Google Workspace. Il existe ainsi un VPN avec deux sources d’identité, et la politique de pare-feu n’attribue à chacun que les segments de réseau dont il a réellement besoin. Aucun compte supplémentaire n’est nécessaire à cet effet.
Passkeys : connexion sans mot de passe
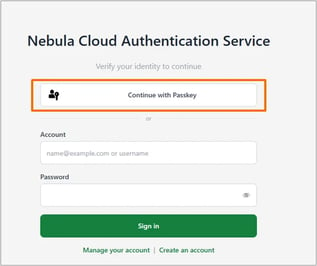
Outre le nom d’utilisateur/mot de passe et l’authentification à deux facteurs (2FA), le Nebula Cloud Authentication Server (NCAS) prend désormais également en charge les passkeys. Les utilisateurs se connectent au Wi-Fi ou au portail captif par empreinte digitale ou reconnaissance faciale : il n’y a tout simplement pas de mot de passe à noter, à oublier ou susceptible d’être piraté. Une approche cohérente en matière de sécurité : même l’administrateur réseau ne peut ni consulter ni réinitialiser les clés d’accès, car celles-ci sont liées au déverrouillage de l’appareil de l’utilisateur.
La connexion par clé d’accès fonctionne pour les SSID des points d’accès et le portail captif du pare-feu. Le VPN SSL conserve pour l’instant les méthodes classiques.
Wi-Fi : WPA3 pour les PSK dynamiques et l’itinérance mesurable
Jusqu’à présent, ceux qui attribuaient des clés Wi-Fi spécifiques par utilisateur ou par appareil devaient se contenter du WPA2. À partir de la version 20.10, DPPSK prend également en charge le WPA3 avec liaison MAC grâce à la poignée de main SAE : chaque clé peut être liée à un maximum de dix appareils et 2 048 entrées sont possibles par organisation, chaque adresse MAC liée comptant comme une entrée.
« Teams se déconnecte sans cessedans la salle de réunion» : jusqu’à présent, il était très difficile de cerner l’origine de ce genre de messages. Le nouveau tableau de bord de roaming (Site-wide > Monitor > Access Points > Roaming-Dashboard) affiche les événements de roaming avec le taux de réussite, la variation du signal et la durée du roaming, qui peuvent être analysés par paire de points d’accès, par client et par point d’accès. Si les échecs se multiplient lors de la connexion à un point d’accès spécifique, cela indique un manque de couverture radio – et vous savez alors où il faut ajuster ou compléter le réseau.
Plus simple au quotidien : remplacement d’appareil en un clic et une page d’état
Jusqu’à présent, le remplacement d’un appareil défectueux était fastidieux : il fallait enregistrer un nouvel appareil, le configurer, transférer les licences et supprimer l’ancien appareil. Le nouveau bouton « Replace device » effectue toutes ces opérations en une seule étape : l’appareil de remplacement reprend la configuration, le nom de l’appareil et les licences transférables. L’ancien appareil est automatiquement supprimé de l’organisation. Pour cela, il faut que le modèle soit identique et que l’appareil de remplacement ne soit encore attribué à aucun site. Sont pris en charge les points d’accès, les commutateurs (sans empilage), les ATP/USG FLEX, la série H ainsi que les routeurs de sécurité et mobiles. Cela devrait permettre de gagner un certain nombre d’heures de maintenance à distance, en particulier pour les MSP gérant de nombreux réseaux.
Est-ce Nebula ou moi qui pose problème ? La nouvelle page d’état de Nebula, accessible à l’adresse nebulastatus.zyxel.com, répond à cette question en un coup d’œil : elle affiche l’historique de disponibilité sur 90 jours des services NCC centraux, les fenêtres de maintenance annoncées et les incidents en cours. Il est possible de s’abonner aux notifications d’état via un flux Atom/RSS – cela vaut la peine d’y jeter un œil avant d’ouvrir un ticket d’assistance.
Par ailleurs, cette mise à jour apporte des améliorations au quotidien au sein du NCC : elle propose une vue de la topologie remaniée, une attribution simplifiée des licences, une recherche plus claire dans le journal des événements, un journal des événements au niveau MSP, ainsi que des bannières et des notifications relatives aux licences d'essai mieux organisées.
Série H et SecuReporter : plus de contrôle, des alertes plus rapides
Les pare-feu USG-FLEX-H bénéficient de plusieurs nouveautés avec uOS 1.39 :
- Limites de bande passante par application : directement depuis la vue « Utilisation des applications », il est possible de bloquer certaines applications ou de leur appliquer des limites de bande passante – par interface, séparément pour le téléchargement et l’envoi. Le streaming YouTube en continu sur le réseau invité ne pose ainsi plus qu’un problème de deux clics.
- Contournement de l’IPS pour les applications de confiance : le trafic crypté de streaming et QUIC provenant de Teams, YouTube, OneDrive et autres ne fournit guère d’informations à l’inspection IPS, mais sollicite le processeur. Une liste de confiance gérée par Zyxel, active par défaut, exclut ce type de trafic de l’inspection et libère des ressources pour l’essentiel.
- Certificats Let’s Encrypt : le pare-feu récupère et renouvelle lui-même les certificats TLS de confiance, gratuitement et de manière automatisée via ACME.
- Cloudflare-DDNS : mises à jour DNS dynamiques directement sur les zones Cloudflare, de manière sécurisée via un jeton API avec des autorisations granulaires.
- Outil DHCP Lease Live : les baux actuels peuvent être consultés en temps réel directement dans Nebula.
SecuReporter devient plus proactif et suit le même rythme de publication que NCC et le micrologiciel. La détection des anomalies de santé des appareils (USG FLEX 500H/700H) compare l’utilisation du processeur, de la mémoire et des sessions à celle de la semaine précédente et affiche un historique de 14 jours avec des plages horaires flexibles. Les anomalies sont signalées par e-mail ou par alerte push. De plus, la détection des connexions administratives inhabituelles a été ajoutée : lorsqu’un administrateur se connecte au pare-feu depuis un pays jusqu’alors inconnu (WAN) ou depuis un nouvel hôte (LAN), une alerte est déclenchée – un indicateur précoce simple mais efficace de comptes compromis.
Nouveau matériel dans l’écosystème Nebula
Parallèlement à cette sortie, la gamme d’appareils s’élargit : le produit phare WiFi 7, le WBE665S (triple radio BE22K, Smart Antenna, port 10 Gigabit PoE++), est disponible en stock chez Studerus AG. Pour l’extérieur, le NWA55AX PRO (Wi-Fi 6, IP55) et le pont point à point NWA55AX PTP font leur entrée dans la gamme : le modèle PRO est disponible en stock, tandis que le PTP est disponible sur commande. Côté commutateurs, Nebula 20.10 prend déjà en charge les futures séries CX3800 (agrégation L3 avec des liaisons montantes allant jusqu’à 100 G et 90 W PoE++) et GS1915v2.
|
Bon à savoir : outre des fonctionnalités L2 complètes, cette série prend en charge des fonctionnalités d’accès L3 essentielles telles que le routage statique et un serveur DHCP intégré. Ce dernier simplifie l’intégration de nouveaux appareils et réduit la charge de travail informatique. Protégez votre investissement à long terme grâce à notre garantie à vie limitée et à un matériel conçu pour répondre aux exigences d’aujourd’hui et de demain. Les deux modèles sont disponibles en stock chez Studerus AG ainsi que via nos canaux de distribution. |