
E-Mail, Ablage und HR laufen längst über die Cloud – nur der Netzwerkzugang verlangte bisher oft eine eigene Benutzerverwaltung. Damit ist jetzt Schluss: Nebula 20.10 verbindet Microsoft Entra ID, Google Workspace und Co. direkt mit WLAN, VPN und Captive Portal. Dazu gibt es Passkeys, ein Roaming-Dashboard und den Gerätetausch per Klick.
Das Firmenkonto wird zum Netzwerkschlüssel
Das Herzstück von Nebula 20.10 heisst Nebula Identity Federation Service (NID FS). Die Idee dahinter: Unternehmen verwalten ihre Benutzeridentitäten heute in Cloud-Verzeichnissen wie Microsoft Entra ID, Google Workspace oder Okta. Warum also sollten sie für WLAN und VPN separate Konten pflegen?
NID FS ist eine Federation-Ebene im Nebula Control Center (NCC), die genau diese Identity Provider (IdPs) via OpenID Connect anbindet. Die Konfiguration erfolgt einmalig auf Organisationsebene statt mühsam pro Site. Danach steht die Anmeldung über das Firmenkonto für drei Dienste bereit: WLAN-SSIDs, das SSL-VPN der USG-FLEX-H-Firewalls und das Captive Portal auf der Firewall.
|
Im Webinar vom 24.09.2026 zeigen wir Ihnen die zentrale Neuerung live. Microsoft Entra ID war bereits bisher in Nebula integrierbar. Neu ist die zentrale Verwaltung: Mit dem Nebula Identity Federation Service (NID FS) lassen sich Entra ID und weitere Identity Provider einmalig auf Organisationsebene konfigurieren. |
Das Praktische daran ist, dass sich die Benutzer direkt beim IdP authentifizieren. Damit greifen automatisch dessen Sicherheitsmechanismen einschliesslich der Multi-Faktor-Authentifizierung, und die Zugangsdaten bleiben dort, wo sie hingehören – beim Identitätsanbieter. In Nebula legen Sie über Privilege-Policies fest, wer worauf zugreifen darf: alle Benutzer eines Verzeichnisses, einzelne E-Mail-Adressen oder – bei VPN und Firewall-Portal – Gruppen anhand von Claims.
Auch gemischte Szenarien sind abgedeckt: Die eigenen Mitarbeitenden melden sich mit ihrem Entra-ID-Konto am VPN an, der externe Dienstleister mit seinem Google-Workspace-Account. Es gibt ein VPN mit zwei Identitätsquellen und die Firewall-Policy weist beiden nur die Netzsegmente zu, die sie tatsächlich benötigen. Zusätzliche Konten sind dafür nicht erforderlich.
Passkeys: Anmelden ohne Passwort
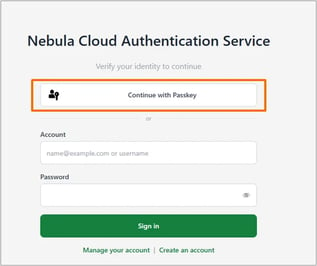
Der Nebula Cloud Authentication Server (NCAS) beherrscht neben Benutzername/Passwort und 2FA neu auch Passkeys. Benutzer melden sich am WLAN oder Captive Portal per Fingerabdruck oder Gesichtserkennung an – ein Passwort, das man notieren, vergessen oder abphishen könnte, existiert gar nicht erst. Aus Sicherheitsgründen konsequent: Auch der Netzwerkadmin kann Passkeys weder einsehen noch zurücksetzen, da sie an die Geräte-Entsperrung des Benutzers gebunden sind.
Die Passkey-Anmeldung funktioniert für AP-SSIDs und das Firewall-Captive-Portal. Das SSL-VPN bleibt vorerst bei den klassischen Methoden.
WLAN: WPA3 für dynamische PSKs und messbares Roaming
Wer pro Benutzer oder Gerät eigene WLAN-Schlüssel vergibt, musste sich bislang mit WPA2 begnügen. Ab der Version 20.10 unterstützt DPPSK auch WPA3 mit MAC-Bindung aufgrund des SAE-Handshakes: Jeder Schlüssel lässt sich an bis zu zehn Geräte binden und pro Organisation sind 2048 Einträge möglich, wobei jede gebundene MAC-Adresse als Eintrag zählt.
«Im Sitzungszimmer bricht Teams immer ab» – solche Meldungen ließen sich bisher nur mühsam eingrenzen. Das neue Roaming-Dashboard (Site-wide > Monitor > Access Points > Roaming-Dashboard) zeigt Roaming-Ereignisse mit Erfolgsrate, Signalveränderung und Roaming-Dauer, die sich pro AP-Paar, pro Client und pro Access Point auswerten lassen. Häufen sich die Fehlversuche auf dem Weg zu einem bestimmten AP, deutet alles auf mangelnde Funkabdeckung hin – und Sie wissen, wo nachjustiert oder ergänzt werden muss.
Einfacher im Alltag: Gerätetausch per Klick und eine Status-Page
Bisher war es aufwändig, ein defektes Gerät zu ersetzen: Man musste ein neues Gerät registrieren, konfigurieren und die Lizenzen umhängen sowie das alte Gerät entfernen. Der neue Button «Replace device» erledigt all das in einem Schritt: Das Ersatzgerät übernimmt die Konfiguration, den Gerätenamen und die übertragbaren Lizenzen. Das alte Gerät wird automatisch aus der Organisation entfernt. Voraussetzung ist, dass es sich um dasselbe Modell handelt und das Ersatzgerät noch keiner Site zugewiesen ist. Unterstützt werden Access Points, Switches (ohne Stacking), ATP/USG FLEX, die H-Serie sowie Security- und Mobile-Router. Gerade für MSPs mit vielen betreuten Netzen dürfte das einige Fernwartungsstunden sparen.
Läuft's an Nebula oder an mir? Die neue Nebula-Status-Page unter nebulastatus.zyxel.com beantwortet diese Frage auf einen Blick: Sie zeigt die 90-Tage-Verfügbarkeitshistorie der zentralen NCC-Dienste, angekündigte Wartungsfenster und aktuelle Incidents. Per Atom-/RSS-Feed lassen sich Statusmeldungen abonnieren – ein Blick dorthin lohnt sich, bevor Sie ein Support-Ticket eröffnen.
Daneben räumt das Release im NCC-Alltag auf: Es gibt eine überarbeitete Topologie-Ansicht, eine vereinfachte Lizenz-Zuweisung, eine übersichtlichere Event-Log-Suche, ein Event-Log auf MSP-Ebene sowie aufgeräumte Banner- und Trial-Lizenz-Hinweise.
H-Serie und SecuReporter: mehr Kontrolle, früher gewarnt
Die USG-FLEX-H-Firewalls erhalten mit uOS 1.39 gleich mehrere Neuerungen:
- Applikations-Bandbreitenlimits: Direkt aus der Application-Usage-Ansicht lassen sich einzelne Applikationen blockieren oder mit Bandbreitenlimits belegen – pro Interface, getrennt für Up- und Download. Der YouTube-Dauerstream im Gästenetz ist damit ein Zwei-Klick-Problem.
- IPS-Bypass für vertrauenswürdige Apps: Verschlüsselter Streaming- und QUIC-Verkehr von Teams, YouTube, OneDrive und Co. liefert der IPS-Inspektion wenig Erkenntnis, belastet aber die CPU. Eine von Zyxel gepflegte Trusted-Liste, die ab Werk aktiv ist, nimmt solchen Verkehr von der Prüfung aus und schafft Reserven für das Wesentliche.
- Let's-Encrypt-Zertifikate: Die Firewall holt und erneuert vertrauenswürdige TLS-Zertifikate neu selbst – kostenlos und automatisiert per ACME.
- Cloudflare-DDNS: Dynamische DNS-Updates direkt auf Cloudflare-Zonen, sauber per API-Token mit granularen Berechtigungen.
- DHCP-Lease-Live-Tool: Aktuelle Leases können in Echtzeit direkt in Nebula eingesehen werden.
SecuReporter wird proaktiver und folgt dem gleichen Release-Rhythmus wie NCC und Firmware. Die Device Health Anomaly Detection (USG FLEX 500H/700H) vergleicht die Auslastung von CPU, Speicher und Sessions mit der Vorwoche und zeigt 14 Tage Historie mit flexiblen Zeitfenstern. Anomalien werden als E-Mail- oder Push-Alert verschickt. Zusätzlich wurde die Erkennung ungewöhnlicher Admin-Logins hinzugefügt: Wenn sich ein Administrator aus einem bisher unbekannten Land (WAN) oder von einem neuen Host (LAN) an der Firewall anmeldet, wird Alarm ausgelöst – ein einfacher, aber wirksamer Frühindikator für kompromittierte Zugänge.
Neue Hardware im Nebula-Ökosystem
Passend zum Release wächst auch die Geräteflotte: Das WiFi-7-Flaggschiff WBE665S (Triple-Radio BE22K, Smart Antenna, 10-Gigabit-PoE++-Port) ist bei der Studerus AG ab Lager verfügbar. Für draussen sind die NWA55AX PRO (WiFi 6, IP55) und die Punkt-zu-Punkt-Bridge NWA55AX PTP neu im Sortiment – die PRO ist ab Lager verfügbar, die PTP ist auf Bestellung erhältlich. Auf Switch-Seite unterstützt Nebula 20.10 bereits die kommenden Serien CX3800 (L3-Aggregation mit bis zu 100G-Uplinks und 90 W PoE++) und GS1915v2.
|
Gut zu wissen: Neben umfassenden L2-Funktionen unterstützt diese Serie wichtige L3-Access-Features wie statisches Routing und einen integrierten DHCP-Server. Letzterer vereinfacht das Onboarding neuer Geräte und reduziert den IT-Overhead. Sichern Sie Ihre Investition langfristig ab – mit unserer Limited Lifetime Warranty und einer Hardware, die für die Anforderungen von heute und morgen gebaut wurde. Beide Modelle sind bei der Studerus AG ab Lager verfügbar sowie über unsere Distributionskanäle erhältlich. |


